Závěrečná práce: Bc. Marián Lorenc: Transakční a časová detekce odchozích DoS útoků
Diplomová práce
Transakční a časová detekce odchozích DoS útoků
Transaction-based and timing-based outgoing DoS attacks detection
Anotace
Cílem této práce je navrhnout symbolický zápis, kterým bude možno popisovat síťovou komunikaci během probíhajícího útoku typu odmítnutí služby. Tomuto návrhu předcházela důkladná analýza komunikace v rámci jednotlivých útoků. Z výsledků analýzy byly definovány symboly, konstanty a samotná syntaxe zápisu. Vytvořený zápis umožňuje popsat širokou škálu DoS útoků a je velmi variabilní. Přínosem této práce je umožnění rychlé výměny čitelných informací o struktuře útoku mezi vědci, či programy.
Abstract
The aim of this work is design a symbolic notation which will be possible to describe network communication during denial of service attacks. The design process was preceded by a thorough analysis of the communication during the various attacks. From the results of analyzes were defined symbols, constants and the syntax of the notation. Created notation allows you to describe a wide range of DoS attacks …více
Zadání práce
Student v práci analyzuje některé existující nástroje pro provádění DoS útoků. Následně student definuje transakce (tzn. nezávislé opakující se operace), které je možné najít u útoků těmito nástroji generovaných (např., HTTP GET flood, TCP connection flood). Nakonec se pokusí identifikovat ty vlastnosti transakcí, pro které platí, že u DoS datových toků dosahují shodných hodnot, zatímco u normálních toků se jejich hodnoty liší, nebo naopak (např. u útoků typu HTTP GET se vyskytují stále stejná URL, což neplatí pro provoz produkovaný běžnými uživateli).
Transakční detekce DoS útoků může být vhodně kombinována s detekcí na základě časových vlastností.
Od studenta je očekáván kreativní přístup k řešení a ochota intenzivně komunikovat s vedoucím práce. Práce nevyžaduje znalost programování.
Základní literatura:
[1] Jelena Mirkovic, Alefiya Hussain, Sonia Fahmy, Peter L. Reiher, Roshan K. Thomas: Accurately Measuring Denial of Service in Simulation and Testbed Experiments. IEEE Transactions on Dependable and Secure Computing, 6(2), 81-95, 2009.
[2] Jelena Mirkovic, Sven Dietrich, David Dittrich, Peter Reiher: Internet denial of service: attack and defense mechanisms. Prentice Hall, 2005.
Přihlášení k tématu bude studentovi schváleno až po souhlasu vedoucího.
10. 1. 2016 15:22, Mgr. Vít Bukač, Ph.D.
 čeština
Práce na příbuzné téma
Seznam prací, které mají shodná klíčová slova.
-
Small scale denial of service attacks
Mgr. Vít Bukač, Ph.D. -
Řešení ochrany proti DDoS útokům pro ERP Oracle NetSuite.
Bc. Jindřich Dostál -
Detection of flooding denial of service attacks on the source client hosts
Mgr. Vít Bukač, Ph.D. -
Bezpečnost síťového provozu: Přehled detekčních metod
Bc. Lukáš Rejta -
Problematika počítačových trestných činů podle českého trestního zákoníku
Bc. Pavel Schoffer, učo 393224 -
Rozpoznání uživatele na základě informací o HTTP provozu
Mgr. Matej Majdiš, učo 410246 -
Testování mechanismů QoS Cisco IOS pro zajištění kvality hlasových služeb a bezpečnosti
Mgr. Lukáš Krasňan -
Zranitelnosti a exploity v prostředí mobilních telefonů
Tomáš Kostič
Složky
Soubory
-
Přidání souboru
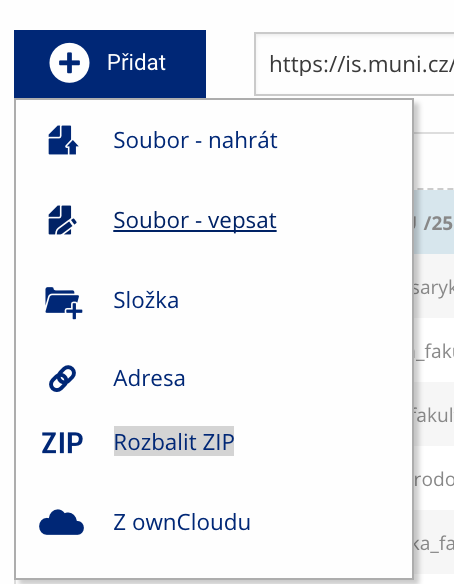 Soubor nebo složku lze nahrát pomocí tlačítka Přidat.
-
Další operace se soubory
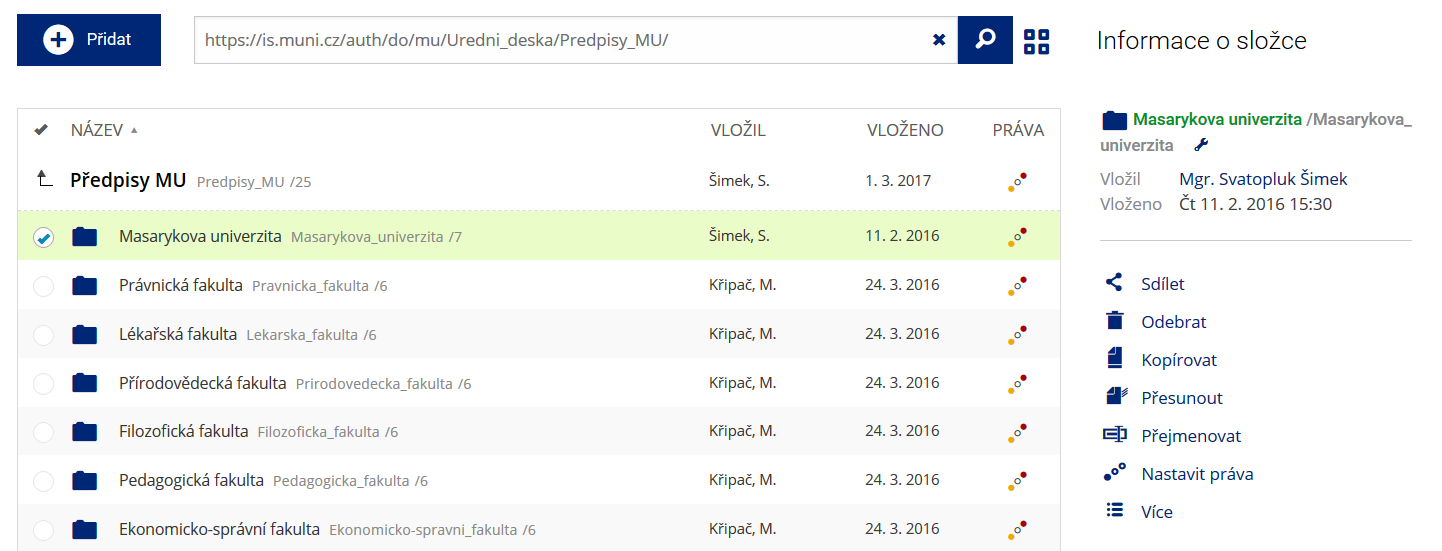 Podrobnosti lze zjistit označením příslušného řádku.
-
Pohled pro experty
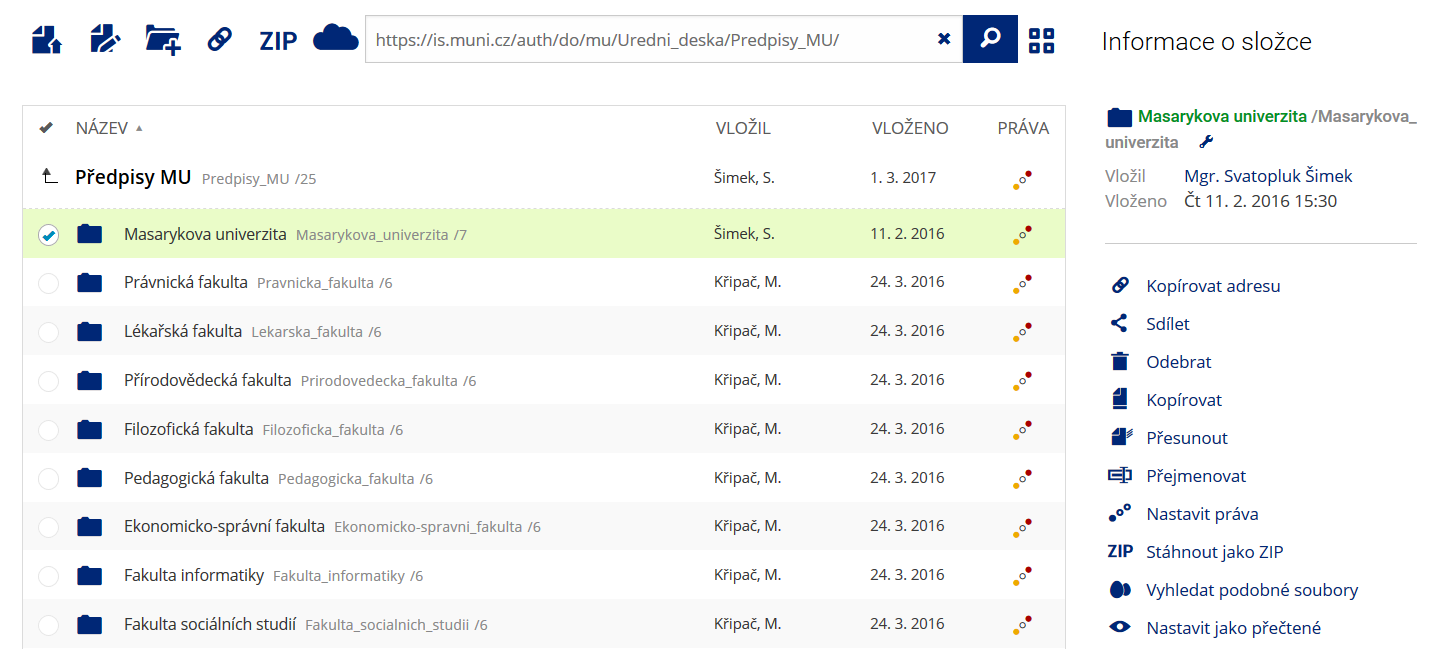 Pro častou práci je možné zvolit režim Více možností.
-
Vyhledávání souborů
 Vyhledávaný výraz můžete zadat přímo do adresního řádku.
-
Rychlý přístup k souborům
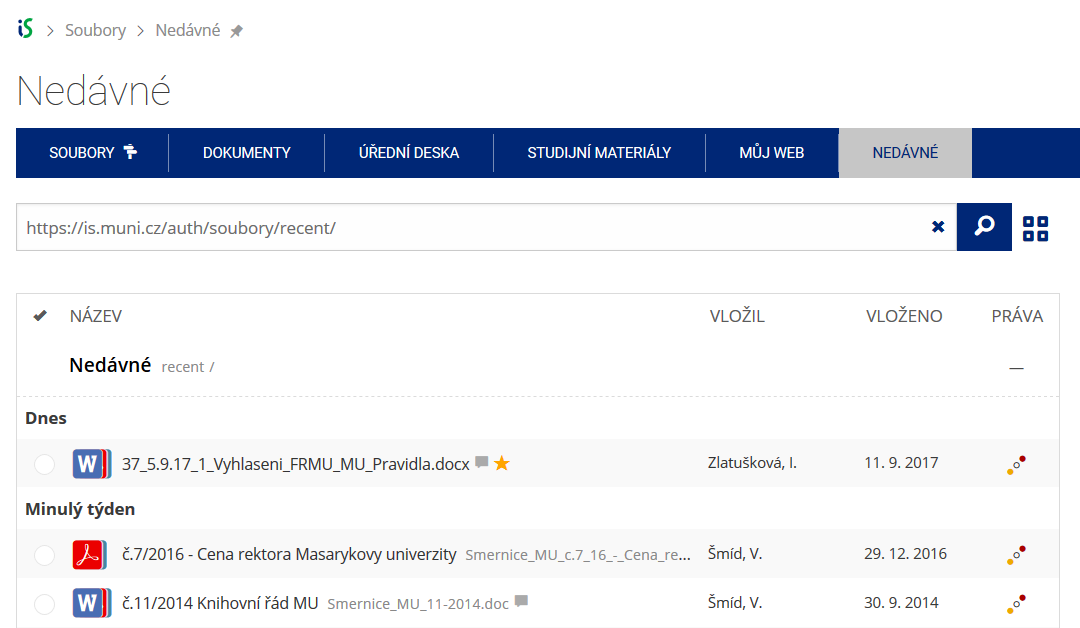 Pomocí funkce Nedávné je možné se rychle vrátit k právě prohlíženým souborům. Oblíbené soubory je také možné označit Hvězdičkou.