Závěrečná práce: Ján Rusnačko: Detection of masked traffic
Bakalářská práce
Detection of masked traffic
Anotace
Cieľom tejto práce je preskúmanie možných metód klasifikácie maskovanej prevádzky na sieti. Práca bude založená na technológii NetFlow a využije existujúcich nástrojov na spracovanie NetFlow dát. Zameriame sa na protokoly DNS, HTTP, HTTPS, Instant messaging a protokol BitTorrent. Navrhnuté riešenia sú otestované a následne je vyhodnotená ich úspešnosť.
Abstract
Goal of this thesis is investigation of possible methods for classification of masked traffic. Our work will be based on NetFlow technology and will make use of existing netflow processing software. We will focus on DNS, HTTP and HTTPS protocols, instant messaging and BitTorrent protocol. Proposed solutions are tested and their performance is evaluated.
Klíčová slova
NetFlow classification masked traffic BitTorrent instant messaging DNS HTTP HTTPS nfdumpZadání práce
19. 5. 2011 06:03, RNDr. Pavel Minařík, Ph.D.
 angličtina
Vedoucí
abs FI MU
Práce na příbuzné téma
Seznam prací, které mají shodná klíčová slova.
-
Klasifikace webového provozu na základě analýzy datových toků v síti
Mgr. Tomáš Kodaj -
Klasifikace webového provozu na základě analýzy datových toků v síti
Mgr. Tomáš Kodaj -
Detekce událostí na bázi síťových toků
Mgr. Bc. Jakub Melichar -
Identifikace protokolu BitTorrent v síťovém provozu
Mgr. Jakub Hadvig, učo 255815 -
Mapování síťových služeb z NetFlow dat
Mgr. Miloš Barták -
Application Layer Adaptive Data Compression
Ing. Richard Ondrejka -
Selected botnet detection techniques using flow data
Mgr. Tanay Bhattacharya -
Detekce anomálií v ICMP provozu
Bc. Miroslav Piter, učo 255611
Složky
Soubory
-
Přidání souboru
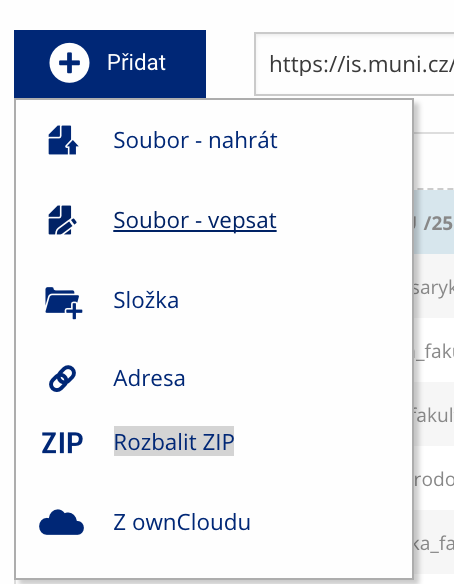 Soubor nebo složku lze nahrát pomocí tlačítka Přidat.
-
Další operace se soubory
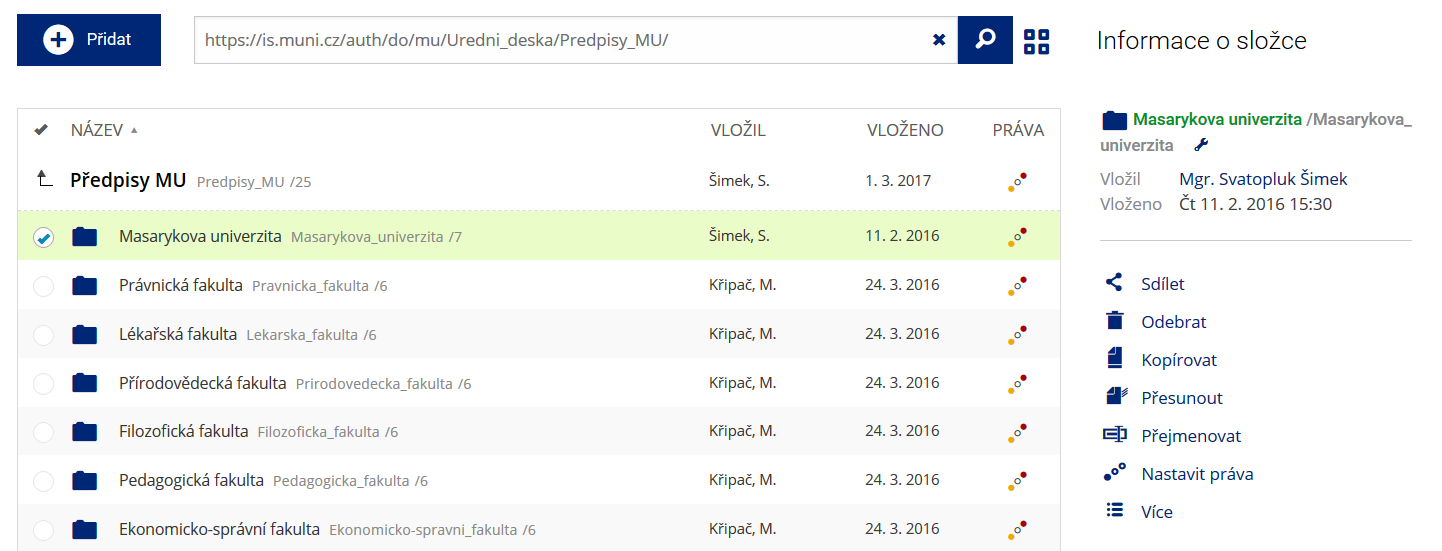 Podrobnosti lze zjistit označením příslušného řádku.
-
Pohled pro experty
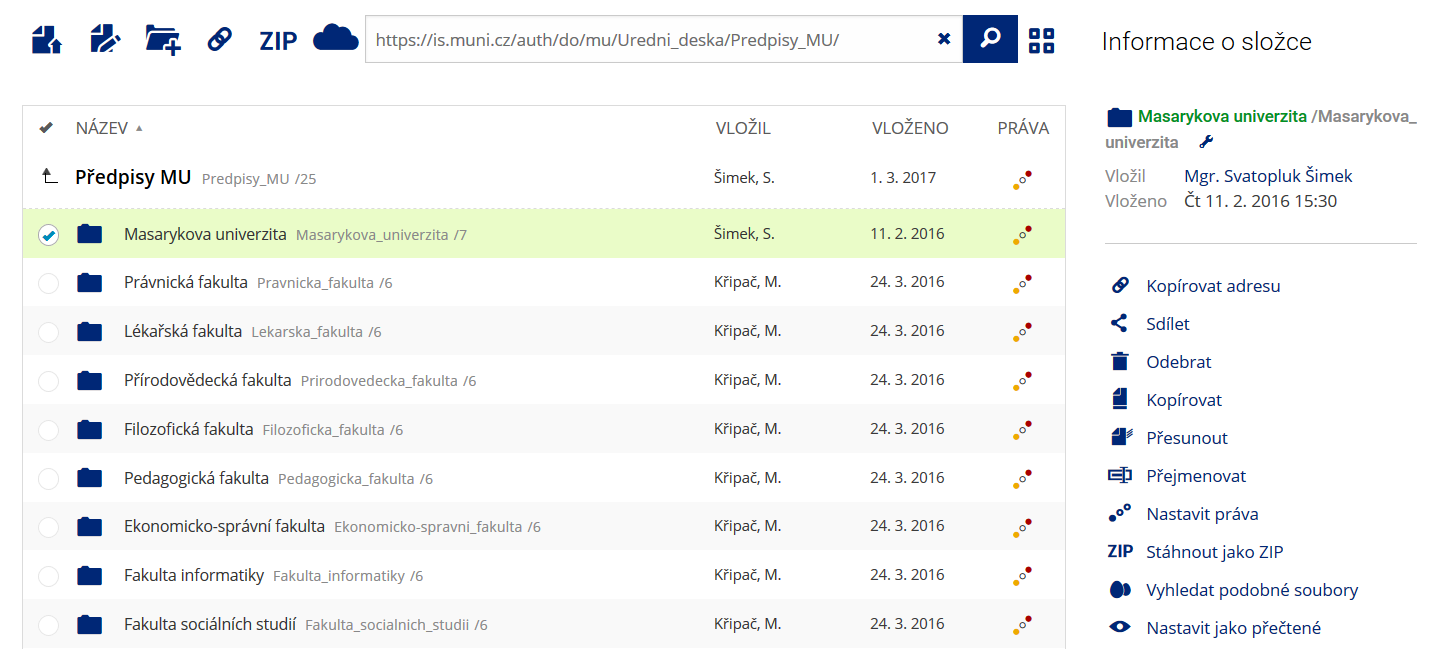 Pro častou práci je možné zvolit režim Více možností.
-
Vyhledávání souborů
 Vyhledávaný výraz můžete zadat přímo do adresního řádku.
-
Rychlý přístup k souborům
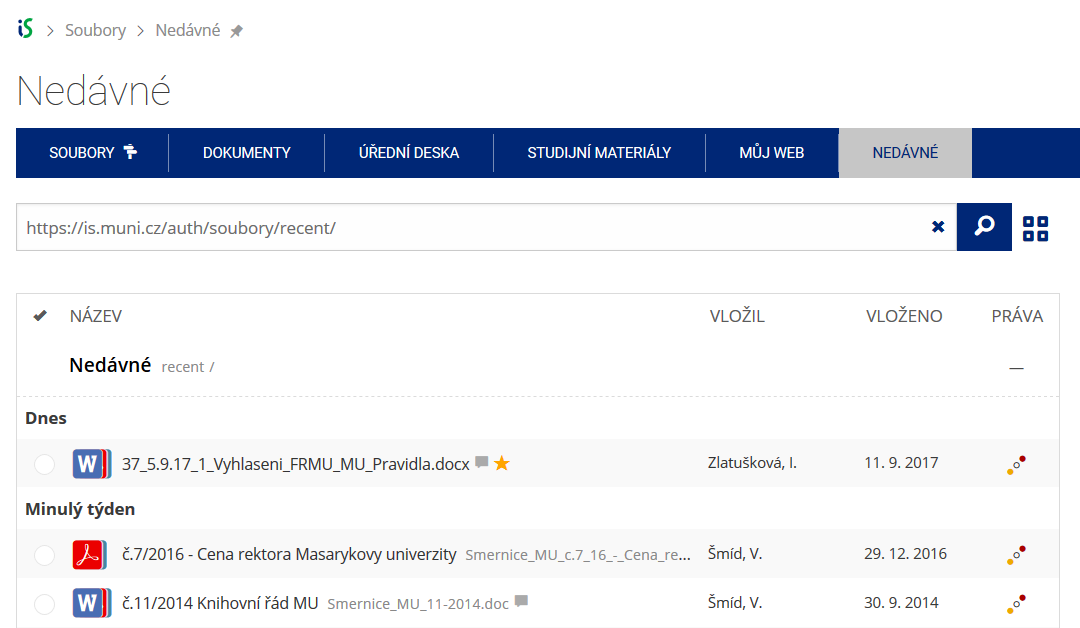 Pomocí funkce Nedávné je možné se rychle vrátit k právě prohlíženým souborům. Oblíbené soubory je také možné označit Hvězdičkou.