Thesis/Dissertation: Bc. Petr Bartel, učo 207644: Anomaly detection and network traffic visualization
Master's thesis
Anomaly detection and network traffic visualization
Detekce anomálií a vizualizace síťového provozu
Abstract
Detekce anomálií v síťových tocích je při zvětšujícím se objemu dat i počítačových útoků klíčová pro provoz sítě a bezpečnost dat v ní přenášených. Argumentem pro použití síťových toků jsou rychlosti přenosu a objem dat na páteřních linkách. Kompletní záznamy pomocí paketů jsou při těchto podmínkách velmi náročné na výkon zařízení. Dostupné nástroje pro analýzu síťových toků často neposkytují automatickou …more
Abstract
Anomaly detection in network flows is essential with the ever increasing volume of data and network attacks for an operation of a network and a security of data, which are transferred in it. Arguments for using network flows are a high transfer rate and a volume of data on backbones. In these conditions, complete records based on packet gathering demands on a performance of a device. Available tools …more
Thesis description
8/1/2012 22:08, doc. RNDr. Jan Vykopal, Ph.D., UČO 98724
- Entered/Edited 9/2/2012 08:00, Eva Drštková
- Record made 28/4/2011 15:02, Helena Kryštofová
- Accessible from: 6/1/2012 10:05, Helena Kryštofová
- Thesis/dissertation received 6/1/2012 10:05, Helena Kryštofová
 Czech
Supervisor
Theses on a related topic
List of theses with an identical keyword.
-
Extending NetFlow collector NfSen with anomaly detection
Mgr. Martin Elich -
Detecting botnet networks using NetFlow data
Mgr. Marián Krčmárik -
Detection of botnets based on network traffic classification
Bc. Martin Beneš -
Network Traffic Collection with IPFIX Protocol
RNDr. Radek Krejčí -
Identification of the BitTorrent protocol in network traffic
Mgr. Jakub Hadvig, UČO 255815 -
Anomaly detection in ICMP traffic
Bc. Miroslav Piter, UČO 255611 -
Network service mapping based on NetFlow data
Mgr. Miloš Barták -
Detection of RDP Authentication Attacks
RNDr. Martin Vizváry
Folders
Files
-
Přidání souboru
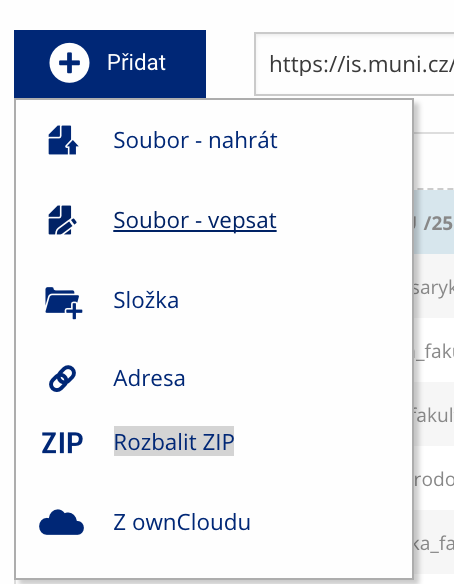 Soubor nebo složku lze nahrát pomocí tlačítka Přidat.
-
Další operace se soubory
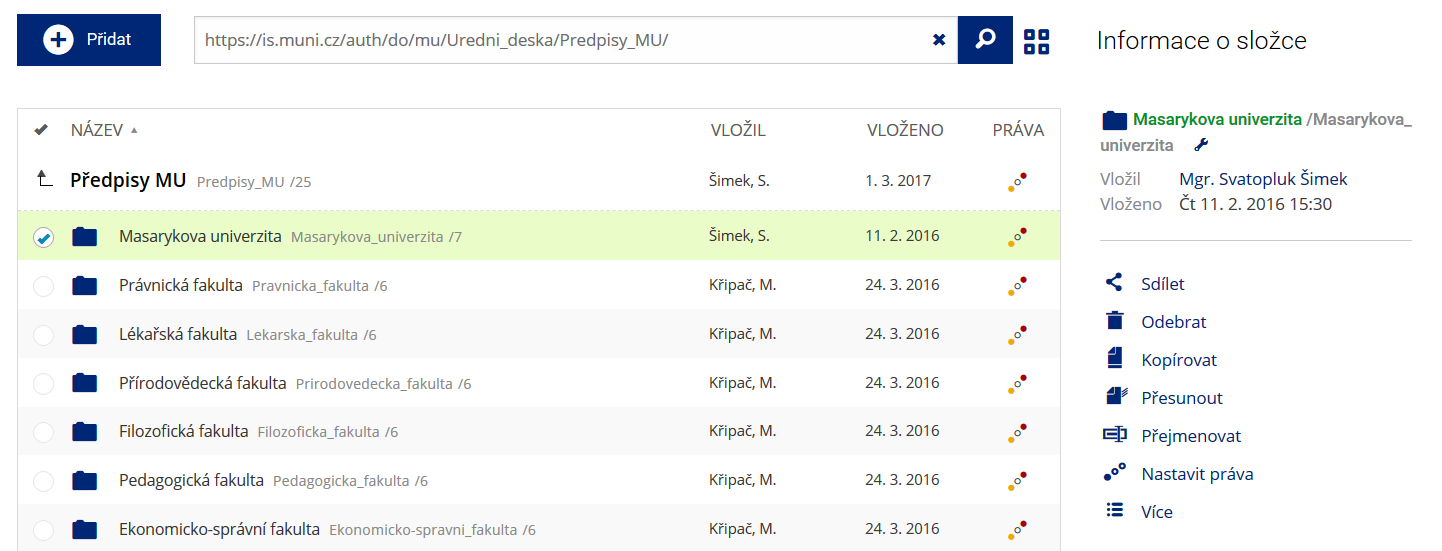 Podrobnosti lze zjistit označením příslušného řádku.
-
Pohled pro experty
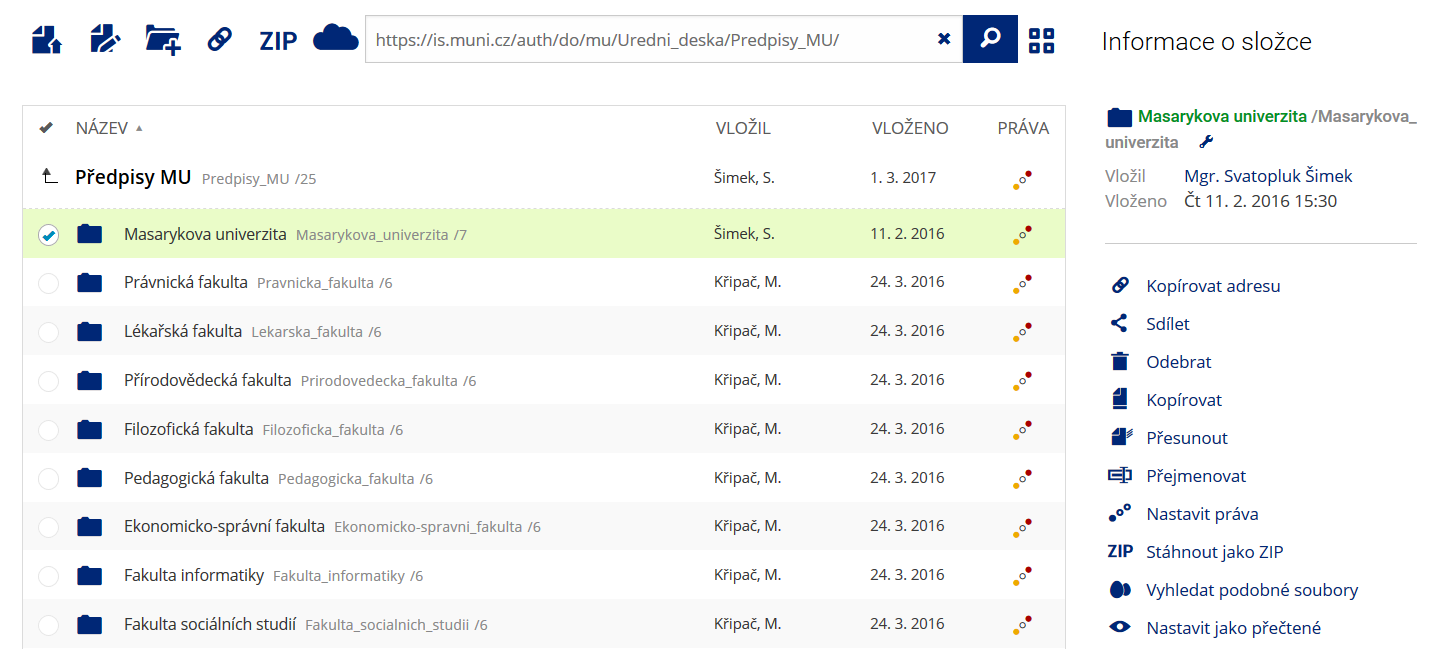 Pro častou práci je možné zvolit režim Více možností.
-
Vyhledávání souborů
 Vyhledávaný výraz můžete zadat přímo do adresního řádku.
-
Rychlý přístup k souborům
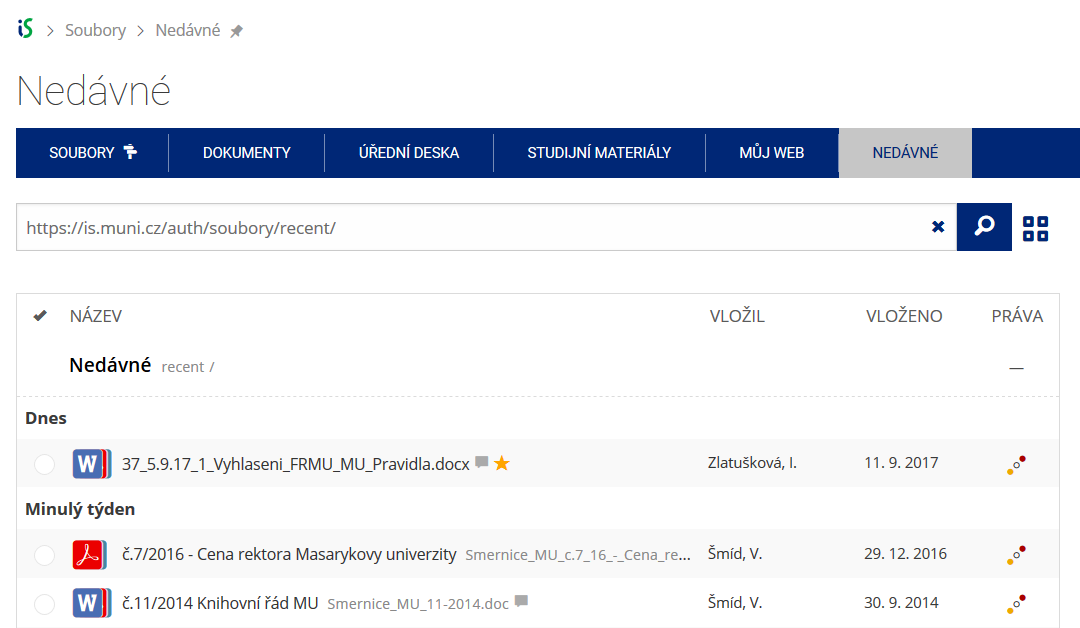 Pomocí funkce Nedávné je možné se rychle vrátit k právě prohlíženým souborům. Oblíbené soubory je také možné označit Hvězdičkou.